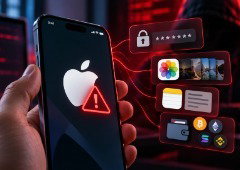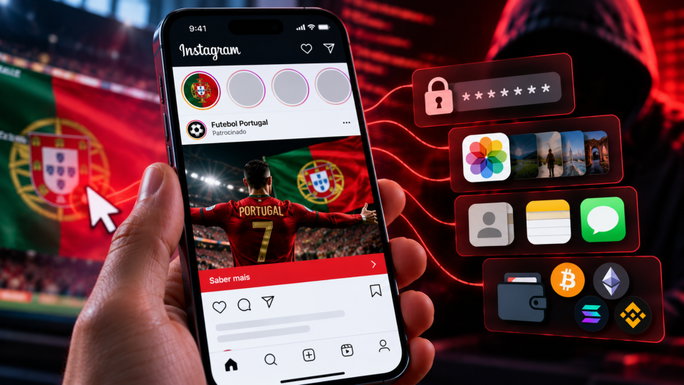
Uma investigação da iVerify e da Report URI identificou uma rede que distribui ataques a iPhones através de anúncios e sites comprometidos. As ferramentas utilizadas por cibercriminosos Coruna e DarkSword permitem roubar palavras-passe, dados pessoais e informações de carteiras de criptomoedas.
Em iPhones com versões vulneráveis do iOS, a infeção pode acontecer quando o conteúdo malicioso é carregado, sem clicar num anúncio ou instalar uma aplicação.
Um anúncio no Instagram foi suficiente
A iVerify identificou uma infeção pela variante P7 do DarkSword através de um anúncio malicioso sobre o Mundial de futebol no Instagram. A vítima era um funcionário de uma empresa cliente e estava apenas a percorrer o feed, sendo que o ataque aconteceu quando o anúncio foi carregado e o utilizador nem precisou de clicar nele.
O mesmo funcionário foi posteriormente alvo de um segundo ataque. Desta vez, clicou numa ligação maliciosa distribuída por outro grupo criminoso, que utilizava uma variante diferente do DarkSword.
A equipa de segurança da empresa recebeu alertas quase em tempo real e conseguiu alterar as credenciais comprometidas, como palavras-passe e outros dados de autenticação. Isso permitiu agir antes de essas informações serem vendidas e utilizadas para entrar na rede da empresa.
Como funciona a rede DeadTag?
A operação DeadTag compra domínios expirados de antigos serviços de publicidade e análise de visitas. Como milhares de sites continuam a carregar código desses endereços, os criminosos conseguem encaminhar visitantes para burlas ou ataques.
A rede identifica iPhones vulneráveis e encaminha-os para grupos que distribuem Coruna e DarkSword. Também foram encontrados ataques inseridos diretamente em centenas de lojas online.
Os sites identificados recebem cerca de 135 milhões de visitas mensais, com maior presença de domínios europeus. Vale observar que este número trata-se de tráfego potencialmente exposto, não do número de dispositivos infetados.
As variantes analisadas procuram palavras-passe no Porta-chaves, dados do dispositivo e informações de aplicações como Coinbase Wallet, Trust Wallet, Exodus, OKX e Bitget. Também podem recolher mensagens, contactos e localização, para roubo direto ou venda de dados.
Como se manter protegido contra este tipo de ameaça aos iPhones
Manter o iOS atualizado é a principal recomendação, já que ambos os kits exploram versões antigas. Apesar de a infraestrutura prever ataques ao iOS 26 e 27, as adaptações observadas eram, na maioria, inoperacionais.
Para pessoas com maior risco de serem visadas, os investigadores recomendam o Modo de bloqueio, que restringe funcionalidades para dificultar estes ataques. Para ativá-lo, segue estes passos:
- Definições > Privacidade e segurança > Modo de bloqueio
- Clica em Ativar o modo de bloqueio.
Perante uma suspeita de infeção, a iVerify recomenda preservar os registos e procurar sinais de comprometimento antes de reiniciar o iPhone e alterar as palavras-passe. Evitar ligações suspeitas ajuda, mas não basta nesta campanha: o ataque pode começar num anúncio carregado num site aparentemente legítimo.
-
 Xiaomi MIX FlipComprar Agora588,57 € na Powerplanet
1 320,47 €-55%