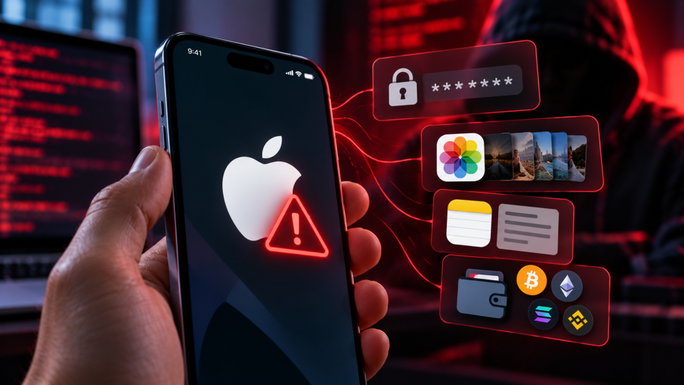
Uma nova versão do malware DarkSword consegue roubar palavras-passe guardadas, fotografias, notas e dados de carteiras de criptomoedas de um iPhone infetado. Chama-se P7 DarkSword e foi identificada pela plataforma de soluções de segurança iVerify, que encontrou alterações destinadas a tornar a ameaça mais discreta e a dar mais controlo aos atacantes.
A descoberta aconteceu em agosto de 2026, durante a investigação de uma infeção no equipamento de um cliente. A análise revelou modificações no código que ampliavam as capacidades deste software de espionagem.
Como surgiu o DarkSword e como chega ao iPhone?
Segundo informações fornecidas pela Apple à Fox News, o DarkSword começou como um software de espionagem sofisticado, desenvolvido a custos elevados para operações de vigilância por encomenda. Contudo, o código acabou por ser divulgado, tornando a tecnologia acessível a cibercriminosos comuns.
A disseminação acontece através de anúncios maliciosos e sites comprometidos. Nestes últimos, os atacantes introduzem conteúdo perigoso em páginas que as potenciais vítimas podem visitar, uma técnica conhecida como watering hole.
O conteúdo malicioso desencadeia uma sequência de ataques que explora falhas no iOS para comprometer o dispositivo. Segundo o Digital Trends, o DarkSword original conseguia infetar iPhones com iOS 18 através da visita a sites infetados.
Esta informação ajuda a explicar a propagação da família DarkSword. No entanto, o relatório sobre a variante P7 não esclarece como começou a infeção no iPhone investigado.
Os atacantes podem escolher o que roubar
Uma das principais novidades do P7 é a comunicação nos dois sentidos entre o dispositivo e os servidores dos atacantes. Por predefinição, o malware contacta essa infraestrutura a cada 15 segundos para receber novas instruções.
Na prática, os responsáveis podem enviar comandos ao iPhone comprometido e orientar a recolha de ficheiros. Entre os dados que podem ser enviados estão as fotografias, o conteúdo da aplicação Notas e a lista de aplicações instaladas.
O tratamento das palavras-passe também mudou. As versões anteriores copiavam a base de dados do Porta-chaves, onde ficam guardadas credenciais, para a analisar posteriormente. O P7 extrai e organiza esses dados no próprio iPhone antes de os enviar, além de recolher informação de carteiras de criptomoedas.
Uma ameaça que deixa menos vestígios
Para dificultar a deteção, os autores eliminaram alguns registos de atividade e reduziram o número de processos do sistema em que o malware interfere.
A variante também utiliza o armazenamento local do navegador para reconhecer dispositivos já comprometidos e evitar repetir a tentativa de exploração. Segundo a iVerify, estas alterações demonstram conhecimento do código original e tornam a ameaça mais discreta.
Como podes proteger o teu iPhone?
A principal medida é instalar as atualizações de segurança disponíveis. Abre as Definições, entra em Geral e seleciona Atualização de software.
O Digital Trends refere que os ficheiros de exploração encontrados foram preparados para o iOS 18 e que a Apple corrigiu o DarkSword original no iOS 26.3.1.
Como a disseminação envolve conteúdo na web, também é recomendado evitar abrir anúncios ou ligações de origem duvidosa.
Em agosto, a Apple começou a notificar os usuários de iPhone sobre sinais de spyware. No nosso artigo, explicamos como confirmar se o alerta é legítimo e o que fazer para proteger o iPhone.
-
 SPC Discovery 3 ProComprar Agora99,99 € na Darty
169,99 €-41%