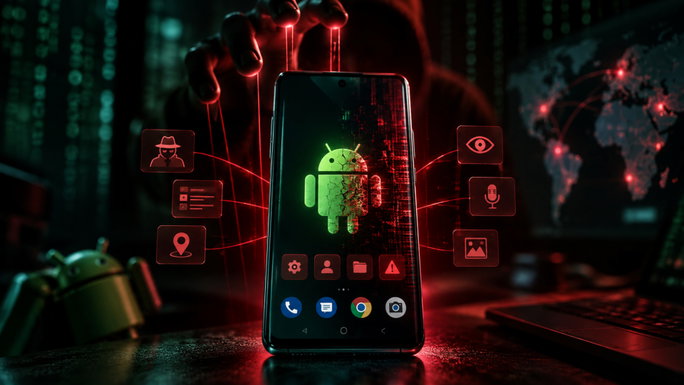
O malware chama-se RatHat e foi identificado pelos investigadores da Zimperium. A ameaça tem sido distribuída através de SMS fraudulentos, anúncios maliciosos e páginas falsas, que tentam levar o utilizador a instalar aplicações através de ficheiros APK.
Ou seja, o simples facto de receber uma mensagem não é suficiente para ficar infetado. O problema começa quando o utilizador instala a aplicação maliciosa e lhe concede determinadas permissões.
Este é também um dos motivos pelos quais é importante ter cuidado com aplicações instaladas fora das lojas oficiais. Já explicámos alguns dos sinais que ajudam a identificar apps falsas e malware antes de instalar.
É aqui que o RatHat começa a ganhar controlo
Depois de instalado, o RatHat tenta obter acesso aos Serviços de Acessibilidade do Android, uma funcionalidade legítima do sistema que pode permitir a uma aplicação interagir com aquilo que aparece no ecrã.
A partir daí, o malware consegue ativar as opções de programador e utilizar o ADB, uma ferramenta normalmente utilizada para comunicar diretamente com dispositivos Android.
Curiosamente, esta não é a primeira ameaça recente a recorrer a esta funcionalidade. O RedHook também utiliza a depuração sem fios do Android para aumentar as suas capacidades.
Apagar a aplicação pode não ser suficiente
É precisamente aqui que surge uma das características mais preocupantes desta ameaça.
Depois de conseguir acesso através do ADB, o RatHat pode instalar componentes adicionais que funcionam separadamente da aplicação original. Isto significa que, mesmo que o utilizador descubra a aplicação maliciosa e a desinstale, esses componentes podem continuar presentes no smartphone.
Segundo a investigação da Zimperium, o sistema consegue verificar se a aplicação continua instalada e voltar a instalá-la caso tenha sido removida. Na prática, apagar aquilo que parece ser a origem da infeção pode não significar que o smartphone ficou novamente seguro.
Pode roubar mensagens, PIN e dados bancários
A persistência não é o único problema associado ao RatHat.
O malware foi desenvolvido para recolher diferentes tipos de informação armazenada ou introduzida no smartphone. Entre as capacidades identificadas estão:
- Roubo de credenciais de aplicações bancárias;
- Interceção de SMS e códigos de autenticação;
- Gravação do ecrã;
- Recolha daquilo que é escrito no dispositivo;
- Acesso e transferência de ficheiros;
- Tentativa de obter o PIN, padrão ou palavra-passe de desbloqueio;
- Apresentação de ecrãs falsos por cima de aplicações legítimas.
O RatHat consegue também registar os locais onde o utilizador toca no ecrã, o que pode ser utilizado para tentar obter informações introduzidas no dispositivo.
De acordo com o The Hacker News, os hackers podem ainda manter acesso ao dispositivo através do ADB mesmo depois de a aplicação inicial ser desinstalada.
Malware também recorre a inteligência artificial
Outro dos detalhes que distingue esta ameaça é a utilização de inteligência artificial.
Segundo os investigadores, o RatHat consegue analisar os elementos apresentados no ecrã e recorrer a IA para perceber onde estão determinados botões ou textos. Isto permite ao malware tocar em botões, abrir diferentes opções ou fazer scroll automaticamente, adaptando-se ao que aparece no ecrã.
Na prática, o RatHat não precisa de depender sempre de instruções totalmente fixas. Pode interpretar aquilo que está a ser mostrado no momento e ajustar algumas ações de acordo com a interface que encontra. Isso torna o ataque mais flexível, sobretudo quando existem diferenças entre aplicações, versões do Android ou até posições diferentes dos mesmos elementos no ecrã.
Como reduzir o risco
Apesar de todas estas capacidades, o ataque continua a depender de o utilizador instalar uma aplicação maliciosa e conceder permissões importantes.
Por isso, existem alguns cuidados que podem reduzir bastante o risco:
- Evita instalar ficheiros APK recebidos através de SMS, mensagens ou páginas desconhecidas;
- Descarrega aplicações apenas através de fontes de confiança;
- Desconfia de aplicações que pedem acesso aos Serviços de Acessibilidade sem uma razão clara;
- Não atives opções de programador ou depuração sem fios a pedido de uma aplicação;
- Mantém o Android e as aplicações atualizados;
- Mantém o Google Play Protect ativo.
O mais importante é não assumir que desinstalar uma aplicação suspeita resolve automaticamente o problema. No caso do RatHat, o mecanismo utilizado pelos hackers foi precisamente desenvolvido para manter o acesso ao dispositivo mesmo depois dessa aplicação desaparecer.
-
 383.92 € Amazon479.90 € -20%
-
 519.92 € Amazon649.90 € -20%
-
 599.00 € Amazon749.90 € -20%
-
 247.90 € Amazon309.90 € -20%