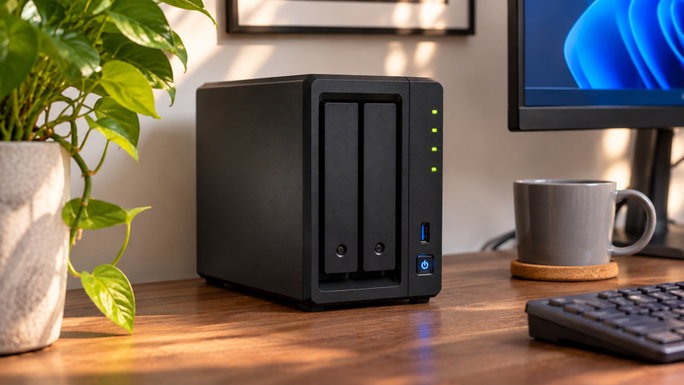
A Synology emitiu um alerta de segurança depois de identificar ataques informáticos contra equipamentos NAS (Network Attached Storage) que utilizam versões desatualizadas do sistema operativo DiskStation Manager (DSM).
Segundo o BleepingComputer, os ataques estão associados ao ransomware C3RB3R, um programa malicioso capaz de encriptar os ficheiros armazenados no dispositivo e impedir que os proprietários lhes acedam normalmente.
Os NAS são frequentemente utilizados para guardar fotografias, vídeos, documentos e cópias de segurança, tanto em ambientes domésticos como empresariais.
Isto significa que um ataque bem-sucedido pode comprometer informações importantes e até dificultar a recuperação de ficheiros guardados noutros dispositivos. A situação é particularmente preocupante porque os hackers estão a explorar vulnerabilidades para as quais já existem atualizações de segurança.
Os ficheiros podem ficar bloqueados e os hackers exigem dinheiro
Os utilizadores afetados encontraram ficheiros com a extensão .L0CK3D e uma nota de resgate denominada read-me3.txt. Este tipo de ataque, conhecido como ransomware, bloqueia o acesso aos dados e exige dinheiro para os recuperar, sem qualquer garantia de sucesso.
A Synology alerta para vulnerabilidades em equipamentos desatualizados e recomenda a instalação das atualizações de segurança mais recentes.
Para reduzir os riscos, é essencial manter cópias de segurança atualizadas. Existem também soluções como a funcionalidade do Google Drive que ajuda a detetar ransomware e recuperar ficheiros, embora esta não proteja diretamente os NAS.
Como verificar se o teu NAS está protegido
A principal recomendação da Synology é instalar a versão mais recente do DiskStation Manager compatível com o equipamento.
Para verificares se existem atualizações disponíveis, segue estes passos:
- Abre o navegador e acede à interface de administração do teu NAS Synology.
- Inicia sessão com a tua conta de administrador.
- Entra no Painel de Controlo.
- Seleciona Atualizar e Restaurar.
- Verifica se existe uma atualização do DSM disponível.
- Se existir, segue as instruções para a instalar.
É também aconselhável ativar as atualizações automáticas de segurança, sempre que esta opção esteja disponível.
Outra medida importante é evitar que a interface de administração do NAS esteja diretamente acessível através da Internet. Se precisares de acesso remoto, privilegia uma ligação VPN segura.
Deves ainda utilizar palavras-passe fortes, ativar a autenticação de dois fatores e manter cópias de segurança isoladas do equipamento.
E se o NAS já tiver sido atacado?
Se encontrares ficheiros com a extensão .L0CK3D ou uma nota de resgate, o equipamento pode ter sido comprometido.
Nesse caso, deves desligar o NAS da Internet e de outras redes, sempre que possível, para limitar a propagação do ataque.
Evita eliminar os ficheiros afetados ou reinstalar imediatamente o sistema, pois isso pode dificultar uma eventual recuperação ou investigação.É recomendável procurar assistência técnica especializada, especialmente quando estão envolvidos dados empresariais ou informações pessoais de terceiros.
Importa recordar que instalar uma atualização depois de um ataque não recupera automaticamente os ficheiros encriptados. Por enquanto, não existe um número confirmado de vítimas em Portugal. Ainda assim, o alerta é relevante para qualquer pessoa ou empresa que utilize equipamentos Synology vulneráveis.
-
 Synology DiskStation DS1621+ NASComprar Agora1 904,55 € na PcComponentes