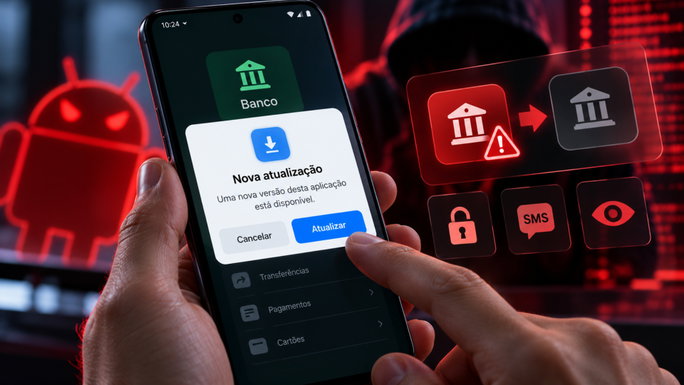
Investigadores da ThreatFabric identificaram o Hirudo, um novo programa malicioso para Android capaz de roubar palavras-passe bancárias, códigos PIN e mensagens SMS. A ameaça também permite aos criminosos acompanhar o ecrã e controlar o telemóvel à distância.
O seu principal diferencial está na forma como ataca os bancos: além de apresentar páginas falsas, tenta substituir aplicações bancárias legítimas por cópias modificadas, que desativam algumas das suas próprias proteções (via Bleeping Computer).
Tudo começa com uma falsa atualização
O Hirudo é distribuído através de aplicações de compras, conteúdo adulto e entretenimento, com nomes como Shopora, 1V1 X, ZoyaTV e KoiShort.
Como observa o relatório do Threat Fabric, estas aplicações apresentam conteúdos reais, como lojas ou vídeos, para parecerem legítimas. Depois, mostram um pedido de atualização que, na verdade, instala o malware como uma segunda aplicação.
Para funcionar, essa aplicação precisa de permissões, incluindo acesso às funções de acessibilidade do Android. Estas ferramentas existem para ajudar a utilizar o telemóvel, mas são abusadas pelos criminosos para ler informações no ecrã e executar ações em nome da vítima.
Cópias das aplicações bancárias escondem o ataque
Nos casos analisados, o Hirudo tenta remover a aplicação original do banco e instalar uma versão alterada. A maior parte do código mantém-se, mas são acrescentadas modificações que enganam as verificações de segurança.
Na prática, a aplicação pode deixar de detetar a presença do controlo malicioso ou permitir que o ecrã seja visto remotamente, mesmo quando deveria impedir essa captura.
A substituição não acontece sem obstáculos: a vítima pode interromper a desinstalação ou a autorização da nova instalação.
O que conseguem roubar os criminosos?
Além das credenciais bancárias, o Hirudo consegue recolher PINs de pagamento, códigos de desbloqueio e SMS. Também pode transmitir o ecrã em direto e dar acesso às câmaras frontal e traseira.
Uma das técnicas utiliza páginas de pagamento falsas. Depois de recolher o PIN, o malware apresenta uma confirmação de pagamento inventada para não levantar suspeitas.
A ThreatFabric encontrou cópias modificadas de oito aplicações pertencentes a sete bancos indonésios. O código também identifica alvos financeiros noutros países, incluindo China, Índia, México, Marrocos e Tailândia.
Foram encontrados milhares de registos de credenciais na infraestrutura dos atacantes, mas o número de vítimas permanece desconhecido. As informações fornecidas não identificam bancos portugueses entre os alvos.
Como reduzir o risco
As recomendações passam por manter o Android atualizado, evitar instalar ficheiros APK — os pacotes de instalação de aplicações — provenientes de fontes não oficiais e executar verificações periódicas com o Google Play Protect.
Um pedido inesperado para instalar outra aplicação, ativar permissões de acessibilidade ou remover a aplicação do banco merece especial atenção.
O Hirudo mostra como uma aplicação aparentemente legítima pode servir de entrada para uma ameaça. Para reconheceres estes riscos antes de instalar, consulta o nosso guia sobre os sinais de alerta das apps falsas e as permissões que devem levantar suspeitas.
-
 Xiaomi MIX FlipComprar Agora588,57 € na Powerplanet
1 320,47 €-55%