Uma box ligada à televisão pode estar a ser utilizada para atividades criminosas sem que o proprietário tenha instalado uma aplicação suspeita. Foi isso que revelou uma operação contra a rede XCPE, anunciada a 2 de novembro, que envolveu equipamentos em mais de 200 países.
Segundo o comunicado divulgado pela Trend Micro, uma das entidades envolvidas, o software malicioso estava integrado no firmware, o software responsável pelo funcionamento básico das boxes, antes de estas chegarem aos compradores.
O problema já vinha dentro da box
Os equipamentos comprometidos davam acesso remoto aos operadores da rede e permitiam explorar as ligações domésticas à Internet. Tudo acontecia sem um pedido de consentimento, uma notificação ou uma opção para recusar.
Entre as atividades identificadas estavam a fraude publicitária e a utilização das boxes como intermediários para encaminhar tráfego de terceiros. Na prática, a ligação à Internet de uma casa podia servir de saída para atividades realizadas por outras pessoas.
Este tipo de ameaça tem antecedentes, incluindo a rede BadBox 2.0, que motivou um alerta do FBI. A novidade está na operação contra a XCPE e nas conclusões sobre a responsabilidade do fabricante.
Google acusa fabricante de instalar o acesso malicioso
Na sua investigação oficial, a Google afirma ter um elevado grau de confiança de que a Videostrong desenvolveu e operou deliberadamente esta rede para obter receitas, vendendo acesso a parceiros criminosos.
A empresa cortou relações com a fabricante e proibiu-a de produzir equipamentos com aplicações Google pré-instaladas. Também alterou os seus testes de segurança, depois de concluir que eram utilizadas técnicas para esconder o código e carregá-lo após o primeiro arranque.
Outro detalhe preocupante é a persistência: segundo a análise, remover o componente instalado não bastava, porque este podia voltar a ser instalado quando a box reiniciava.
A operação não significa que todas as boxes ficaram limpas
As entidades envolvidas interromperam infraestruturas usadas para controlar os equipamentos. Isso não equivale a confirmar a remoção do malware de cada box.
Também não se deve assumir que qualquer box Android está afetada. O relatório refere diferentes modelos e marcas, mas os dados aqui apresentados não permitem confirmar quantos equipamentos comprometidos existem em Portugal.
Para quem suspeite do seu equipamento, a medida prudente é desligá-lo da Internet enquanto procura esclarecimentos sobre o modelo e o firmware junto do vendedor ou fabricante.
-
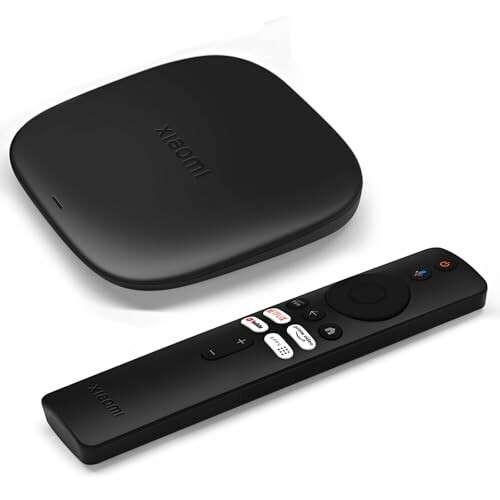 Xiaomi TV Box S (3nd Gen) 4K Ultra HDComprar Agora100,99 € na Amazon